AI 공격 막아낸 우리은행, 비결은 AI…“모의해킹으로 사전 점검”
공유하기
글자크기 설정
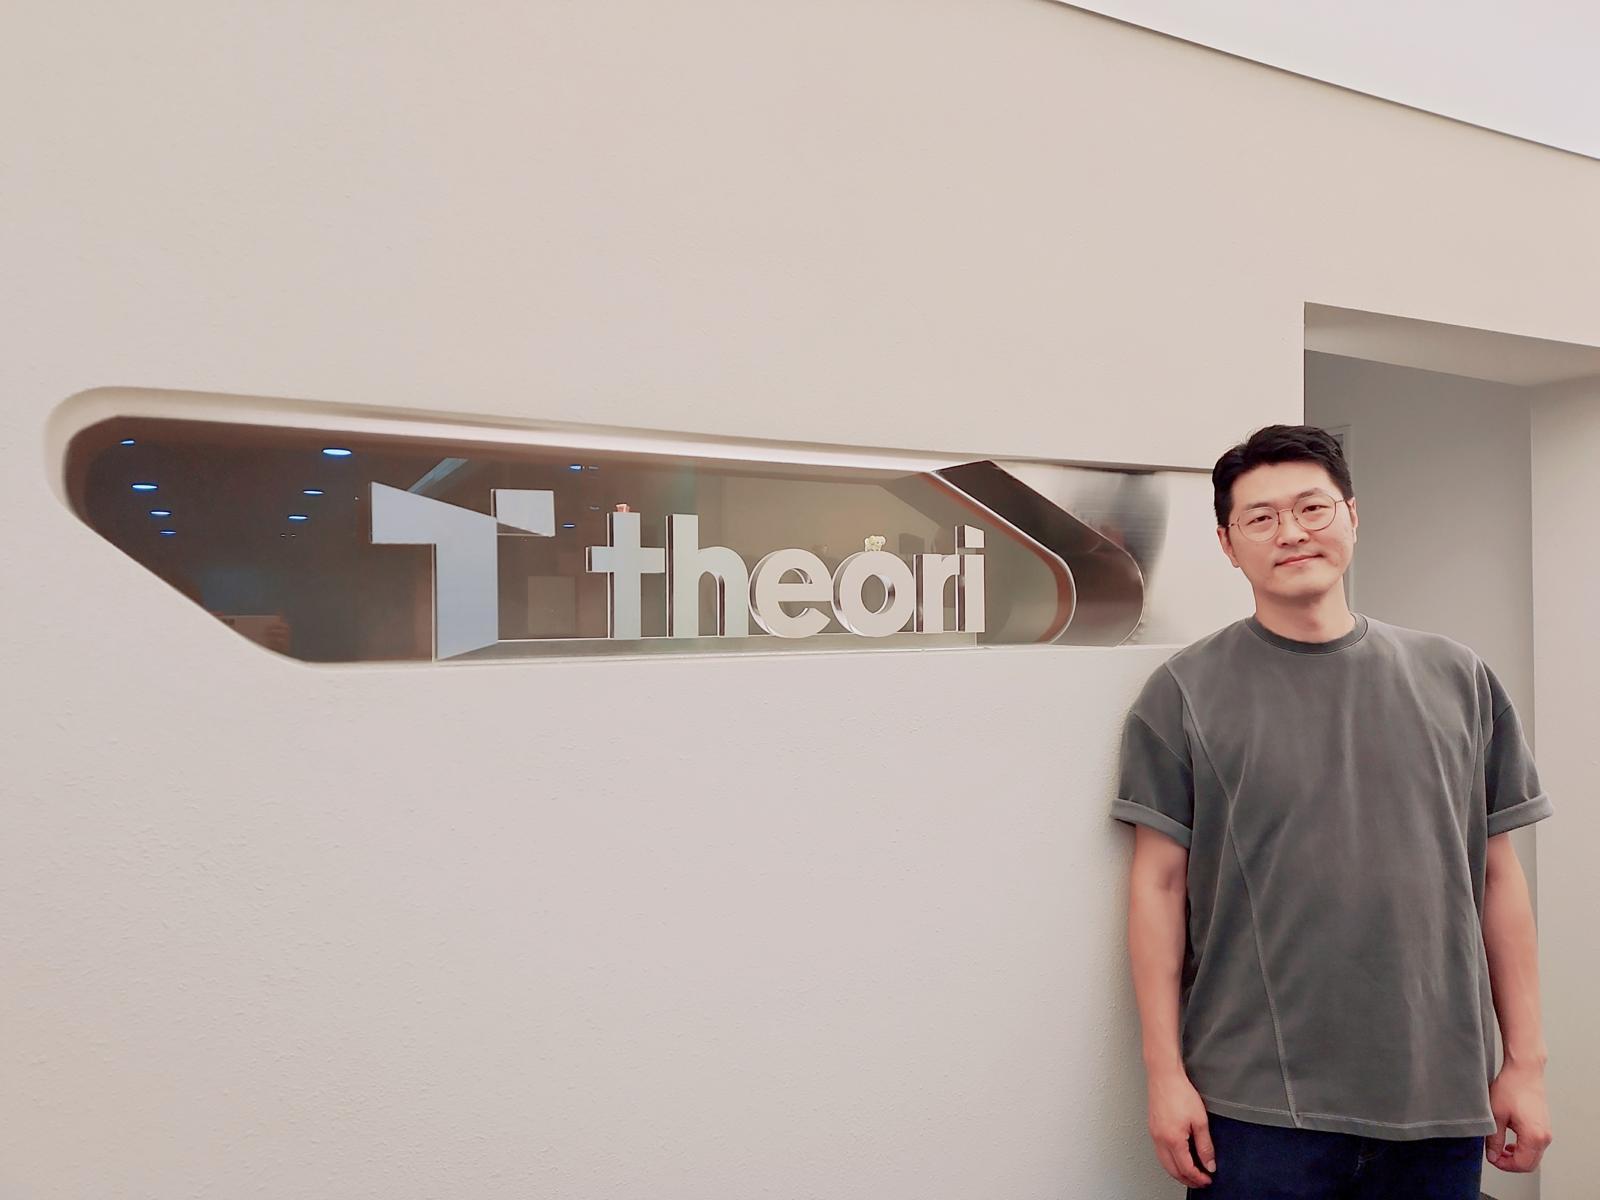
금융권을 덮친 인공지능(AI) 연쇄 해킹으로 금융사 7곳에서 고객 개인정보가 새 나갔지만 우리은행은 공격을 받고도 유출을 피해 화제가 됐다. 대출모집인 조회 페이지처럼 점검이 뜸한 비주요 시스템을 노린 해커의 공격에도 사고를 면한 우리은행의 뒤에는 AI가 있었다는 평가다. 5월부터 보안기업 티오리의 AI 모의해킹(해커처럼 미리 공격해 허점을 찾는 점검) 도구 ‘진트(Xint)’로 비주요 자산 수십 개까지 상시 점검하는 등 ‘AI 공격을 AI로 막은’ 결과라는 얘기다.
12일 서울 강남구 티오리 사무실에서 만난 곽경주 티오리 사업 총괄(부사장)은 “진트가 (이번 공격을) 결정적으로 막아냈다고 단정하긴 어렵다”면서도 “기존엔 사람이 연 1, 2회 주요 자산만 봤지만 진트는 비주요 자산까지 쉼 없이 점검한다”고 강조했다. 진트만의 공은 아니라도 AI 상시 점검이 유출을 막는 데 한몫했다는 얘기다.
금융보안원과 금융결제원을 거쳐 5월 티오리에 온 곽 부사장이 꼽은 사람의 한계는 ‘속도’다. 그는 “취약점 하나가 나왔을 때 진짜 맞는지 회의하는 데만 2, 3일 걸리지만 AI는 1시간 안에 판단하고 조치안까지 낸다”며 “상시 점검은 주 1회는 돌아가야 하는데 사람은 못 한다”고 했다.
이를 부추기는 게 안전장치 없이 누구나 내려받을 수 있는 중국발 오픈소스 AI다. 곽 부사장은 이번 해킹에 쓰인 것으로 추정되는 모의해킹 도구 ‘아르텍스(ARTEX)’를 썼다가 “데이터베이스(DB)를 지우지 말라는 지시를 넣어도 말을 듣지 않아 시험용 DB가 지워졌다”고 했다. 아르텍스와 달리 진트에는 AI가 폭주하지 않게 고삐를 죄는 ‘하네스’ 기술이 존재한다. 그는 “아르텍스는 일곱여덟 살 아이가 말고삐를 쥔 격이고, 진트는 급발진한 말도 달랠 줄 아는 기수가 고삐를 쥔 격”이라고 했다.
곽 부사장은 여러 곳이 한꺼번에 뚫리는 동시다발적 공격이 이어지면 사람 손으론 감당이 안 된다고 봤다. 미국 네트워크 장비 기업 시스코가 13일 낸 ‘릴렌트리스 디펜스 보고서’를 보면 국내 조직 80%가 1년 새 보안 사고를 겪었고 3건 중 1건 이상은 AI 공격과 연관됐지만 방어 역량은 58점으로 세계 평균(64점)을 밑돈다. 그는 “AI로 공격받는 상황이면 방어도 AI로 해야 한다”며 해커들의 노하우(실전 모의해킹 경험)를 AI에 녹인 방어 체계가 필요하다고 강조했다.
놓친 뉴스와 그 맥락까지, 종이신문으로 읽어보세요.
동아일보 구독 신청© dongA.com All rights reserved. 무단 전재, 재배포 및 AI학습 이용 금지
트렌드뉴스
-
1
“낙태했어야” “머리 열어 소변” “금붕어”…안하무인 젠슨황 父女
-
2
경찰이 ‘무혐의’ 끝낸 딸의 죽음…증거 쫓은 엄마가 뒤집었다[더뎁스]
-
3
김주애는 왜 고글도 없이 스키를 탔나…사진으로 만들어가는 권력[청계천 옆 사진관]
-
4
“장판 상했으니 83만원 뺄게요”…전세금서 마음대로 공제해도 될까 [집과법]
-
5
APEC 참석 영부인들 의상도 관심…각국 전통 복장 반영
-
6
‘한강의 기적’ 닮은 ‘폴란드의 기적’…빈곤 유럽서 홀로 성장[딥다이브]
-
7
하지원처럼 무화과 간식으로 먹기…생과와 말린 것, 뭐가 다를까 [건강팩트체크]
-
8
“밥 달랬더니 빵을 줘?” 아내에게 아령 내던진 남편 집행유예
-
9
길 알려줬더니 돌아온 뜻밖의 선물…알고 보니 ‘순금’
-
10
“손정의 회장, SK하이닉스 1조 달러에 인수하려 했다”
-
1
범여권 186명중 150명 찬성 탄핵안 통과땐 대법원장 직무정지
-
2
경찰이 ‘무혐의’ 끝낸 딸의 죽음…증거 쫓은 엄마가 뒤집었다[더뎁스]
-
3
李 “수능 부정행위 포상금 건당 ‘최소’ 1억…행위자 수만큼 가산”
-
4
국힘 “코스피 3500조 증발…잔치는 정권이, 피눈물은 국민에 떠넘겨”
-
5
[사설]‘12·3은 내란’ 대법관 전원 만장일치 판결에 눈감는 與野
-
6
李 “AI 부정행위 막기 어려워… 국가시험 A부터 Z까지 개편”
-
7
“낙태했어야” “머리 열어 소변” “금붕어”…안하무인 젠슨황 父女
-
8
李, 울산 전통시장서 “내년에는 좀 더 좋아질 것”…‘최애’ 배추전 구입
-
9
남의 택배 뜯어 이틀 쓴 이웃…배상 요구엔 “젊은 사람이 정 없다”
-
10
김주애는 왜 고글도 없이 스키를 탔나…사진으로 만들어가는 권력[청계천 옆 사진관]
트렌드뉴스
-
1
“낙태했어야” “머리 열어 소변” “금붕어”…안하무인 젠슨황 父女
-
2
경찰이 ‘무혐의’ 끝낸 딸의 죽음…증거 쫓은 엄마가 뒤집었다[더뎁스]
-
3
김주애는 왜 고글도 없이 스키를 탔나…사진으로 만들어가는 권력[청계천 옆 사진관]
-
4
“장판 상했으니 83만원 뺄게요”…전세금서 마음대로 공제해도 될까 [집과법]
-
5
APEC 참석 영부인들 의상도 관심…각국 전통 복장 반영
-
6
‘한강의 기적’ 닮은 ‘폴란드의 기적’…빈곤 유럽서 홀로 성장[딥다이브]
-
7
하지원처럼 무화과 간식으로 먹기…생과와 말린 것, 뭐가 다를까 [건강팩트체크]
-
8
“밥 달랬더니 빵을 줘?” 아내에게 아령 내던진 남편 집행유예
-
9
길 알려줬더니 돌아온 뜻밖의 선물…알고 보니 ‘순금’
-
10
“손정의 회장, SK하이닉스 1조 달러에 인수하려 했다”
-
1
범여권 186명중 150명 찬성 탄핵안 통과땐 대법원장 직무정지
-
2
경찰이 ‘무혐의’ 끝낸 딸의 죽음…증거 쫓은 엄마가 뒤집었다[더뎁스]
-
3
李 “수능 부정행위 포상금 건당 ‘최소’ 1억…행위자 수만큼 가산”
-
4
국힘 “코스피 3500조 증발…잔치는 정권이, 피눈물은 국민에 떠넘겨”
-
5
[사설]‘12·3은 내란’ 대법관 전원 만장일치 판결에 눈감는 與野
-
6
李 “AI 부정행위 막기 어려워… 국가시험 A부터 Z까지 개편”
-
7
“낙태했어야” “머리 열어 소변” “금붕어”…안하무인 젠슨황 父女
-
8
李, 울산 전통시장서 “내년에는 좀 더 좋아질 것”…‘최애’ 배추전 구입
-
9
남의 택배 뜯어 이틀 쓴 이웃…배상 요구엔 “젊은 사람이 정 없다”
-
10
김주애는 왜 고글도 없이 스키를 탔나…사진으로 만들어가는 권력[청계천 옆 사진관]


댓글 0