5대 은행장 4년 만에 국감 출석…KB국민·신한·하나 해킹 유출 사과
공유하기
글자크기 설정
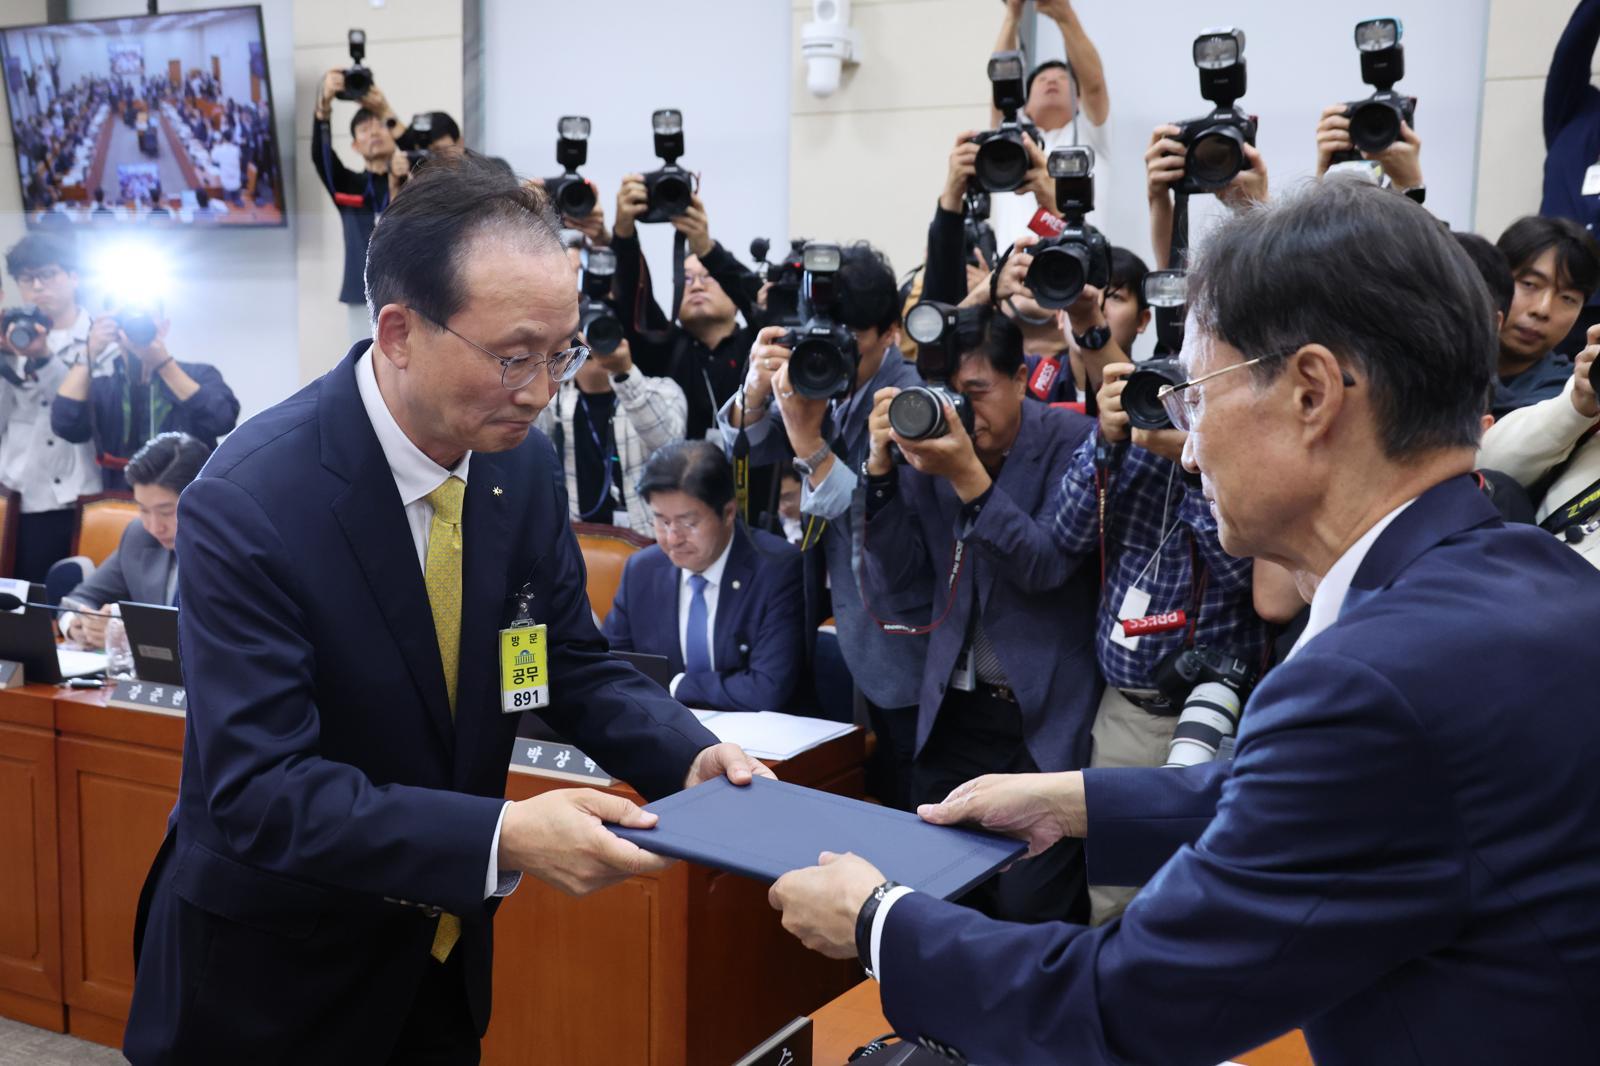
최근 잇따른 금융권 해킹 사태와 관련해 5대 시중은행장이 4년 만에 국정감사 증인석에 나란히 섰다. KB국민·신한·하나은행장은 개인정보 유출에 대해 고개를 숙였고, 이 가운데 KB국민·하나은행장은 보안 투자와 인력 확충 등 재발 방지 대책을 약속했다.
19일 이환주 KB국민은행장, 정상혁 신한은행장, 이호성 하나은행장, 정진완 우리은행장, 강태영 NH농협은행장은 국회 정무위원회의 금융감독원 국정감사에 증인으로 출석했다. 5대 은행장이 한꺼번에 국감 증인으로 채택된 것은 2022년 이후 처음이다. 앞서 정무위는 지난 8일 전체회의에서 ‘금융권 해킹 사고 문제 점검’을 사유로 이들의 증인 채택을 의결했다.
● 사고 인지까지 신한 15시간·하나 41시간·KB국민 67시간…은행장들 사과
정상혁 행장은 ‘책임감을 느끼고 있느냐’는 김 의원의 질의에 “송구스럽게 생각한다”고 답했다. 이환주 행장은 “신뢰를 기본으로 하는 금융기관에서 이번 사건이 발생한 것에 대해 고객과 국민 여러분께 염려를 끼친 데 대해 진심으로 사과드린다”며 “앞으로 재발방지를 위해 예산 문제, 인력 문제를 충분히 확보하겠다”고 말했다. 그는 “‘AI를 활용한 해킹’을 전제로 보안 시스템을 AI로 활용할 수 있도록 최선의 노력을 다하겠다”고도 했다.
이호성 행장 또한 “AI 해킹 피해로 고객과 국민 여러분께 심려를 끼쳐 대단히 송구하고 죄송스럽게 생각한다”며 “더 많은 예산과 인력을 확충하고 AI 기반 시스템을 갖춰 피해가 재발하지 않도록 노력하겠다”고 밝혔다.
● 유출 조회 고객 22%뿐…‘입증된 피해’ 보상 안내 도마
김 의원은 KB국민은행의 보상 안내에 ‘입증된 피해’라는 표현이 들어간 점에 대해 “실제 피해자들에게 피해 입증 책임을 전가하는 무책임한 태도를 보여주고 있다”며 하나은행에는 구체적인 보상 방침이 마련되지 않았다고 지적했다.
이에 이호성 행장은 “피해가 발생하면 보상해야 하는 것은 지극히 정상적이라고 생각한다”며 “단지 문구가 없던 것은 정리하는 과정이 필요했다. 현재까지는 피해가 없지만 향후 피해가 발생한다면 전체를 반드시 배상할 것을 약속드린다”고 말했다.
하나은행은 유출 고객을 대상으로 수수료 면제 조치를 시행하고 있고, 고객 동의를 거쳐 금융안심보험 가입도 지원할 계획이라고 설명했다.
● 금융사 16곳 침해·유출 약 10만 건
이번 해킹 사태로 침해사고가 확인된 금융회사는 16곳, 개인정보 유출 규모는 약 10만 건이다. 신한은행은 외부 대출모집인에게 제공하는 전용 조회 서비스를 겨냥한 공격으로 고객 개인정보 2만5727건이 유출됐다고 지난달 28일 밝혔다. KB국민은행에서는 고객 99명과 직원 20명 등 119명, 하나은행에서는 고객 89명의 정보가 유출됐다.
금융위원회에 따르면 지난 8일까지 전 금융권 555개사가 12개 항목의 보안 체크리스트를 자체 점검한 결과 130곳(23.4%)이 미흡 사항을 보고했다. 최신 보안 패치를 적용하지 않거나 제조사 기술 지원이 종료된 시스템을 제대로 관리하지 않은 사례가 있었고, 24시간 보안관제 체계를 구축하지 않거나 외부에 노출된 공격 지점을 충분히 관리하지 않은 경우도 확인됐다.
놓친 뉴스와 그 맥락까지, 종이신문으로 읽어보세요.
동아일보 구독 신청© dongA.com All rights reserved. 무단 전재, 재배포 및 AI학습 이용 금지
트렌드뉴스
-
1
APEC 참석 영부인들 의상도 관심…각국 전통 복장 반영
-
2
김주애는 왜 고글도 없이 스키를 탔나…사진으로 만들어가는 권력[청계천 옆 사진관]
-
3
“낙태했어야” “머리 열어 소변” “금붕어”…안하무인 젠슨황 父女
-
4
“장판 상했으니 83만원 뺄게요”…전세금서 마음대로 공제해도 될까 [집과법]
-
5
[사설]‘12·3은 내란’ 대법관 전원 만장일치 판결에 눈감는 與野
-
6
원빈, 12년 전 21억에 산 성수동 건물 지금은…“그래도 영화 좀 찍자”
-
7
[오늘의 운세/11월 22일]
-
8
“엄마 놀라지 마”…수능 날 딸에게 온 문자 한 통, 보자마자 오열한 엄마
-
9
李, 울산 전통시장서 “내년에는 좀 더 좋아질 것”…‘최애’ 배추전 구입
-
10
경찰이 ‘무혐의’ 끝낸 딸의 죽음…증거 쫓은 엄마가 뒤집었다[더뎁스]
-
1
범여권 186명중 150명 찬성 탄핵안 통과땐 대법원장 직무정지
-
2
경찰이 ‘무혐의’ 끝낸 딸의 죽음…증거 쫓은 엄마가 뒤집었다[더뎁스]
-
3
李 “수능 부정행위 포상금 건당 ‘최소’ 1억…행위자 수만큼 가산”
-
4
국힘 “코스피 3500조 증발…잔치는 정권이, 피눈물은 국민에 떠넘겨”
-
5
[사설]‘12·3은 내란’ 대법관 전원 만장일치 판결에 눈감는 與野
-
6
李 “AI 부정행위 막기 어려워… 국가시험 A부터 Z까지 개편”
-
7
남의 택배 뜯어 이틀 쓴 이웃…배상 요구엔 “젊은 사람이 정 없다”
-
8
김주애는 왜 고글도 없이 스키를 탔나…사진으로 만들어가는 권력[청계천 옆 사진관]
-
9
尹 “경고성 계엄” 주장에도…대법 “위헌위법 의문의 여지 없다”
-
10
“팔짱 낀 채 보고 있어요”… 팔 이유 많은데 살 사람 없는 강남 부동산
트렌드뉴스
-
1
APEC 참석 영부인들 의상도 관심…각국 전통 복장 반영
-
2
김주애는 왜 고글도 없이 스키를 탔나…사진으로 만들어가는 권력[청계천 옆 사진관]
-
3
“낙태했어야” “머리 열어 소변” “금붕어”…안하무인 젠슨황 父女
-
4
“장판 상했으니 83만원 뺄게요”…전세금서 마음대로 공제해도 될까 [집과법]
-
5
[사설]‘12·3은 내란’ 대법관 전원 만장일치 판결에 눈감는 與野
-
6
원빈, 12년 전 21억에 산 성수동 건물 지금은…“그래도 영화 좀 찍자”
-
7
[오늘의 운세/11월 22일]
-
8
“엄마 놀라지 마”…수능 날 딸에게 온 문자 한 통, 보자마자 오열한 엄마
-
9
李, 울산 전통시장서 “내년에는 좀 더 좋아질 것”…‘최애’ 배추전 구입
-
10
경찰이 ‘무혐의’ 끝낸 딸의 죽음…증거 쫓은 엄마가 뒤집었다[더뎁스]
-
1
범여권 186명중 150명 찬성 탄핵안 통과땐 대법원장 직무정지
-
2
경찰이 ‘무혐의’ 끝낸 딸의 죽음…증거 쫓은 엄마가 뒤집었다[더뎁스]
-
3
李 “수능 부정행위 포상금 건당 ‘최소’ 1억…행위자 수만큼 가산”
-
4
국힘 “코스피 3500조 증발…잔치는 정권이, 피눈물은 국민에 떠넘겨”
-
5
[사설]‘12·3은 내란’ 대법관 전원 만장일치 판결에 눈감는 與野
-
6
李 “AI 부정행위 막기 어려워… 국가시험 A부터 Z까지 개편”
-
7
남의 택배 뜯어 이틀 쓴 이웃…배상 요구엔 “젊은 사람이 정 없다”
-
8
김주애는 왜 고글도 없이 스키를 탔나…사진으로 만들어가는 권력[청계천 옆 사진관]
-
9
尹 “경고성 계엄” 주장에도…대법 “위헌위법 의문의 여지 없다”
-
10
“팔짱 낀 채 보고 있어요”… 팔 이유 많은데 살 사람 없는 강남 부동산


댓글 0