공유하기
박대하 고려사이버대 교수 “금융권 보안, 조직 차원의 위험관리가 핵심”
- 동아일보
글자크기 설정
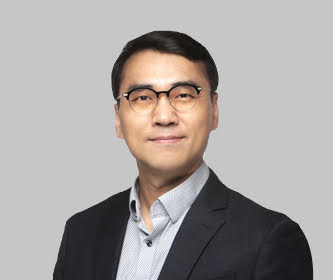
요즘 금융권에서 잇따라 발생한 사이버 보안 사고로 개인정보 유출과 금융 피해에 대한 우려가 커지고 있다. 고려사이버대학교 정보관리보안학부 학부장인 박대하 교수는 금융권 사이버 위협에 대응하려면 개별 보안기술뿐 아니라 조직 전반의 위험관리와 정보보호 관리체계를 강화해야 한다고 강조했다.
박 교수는 금융기관이 높은 수준의 보안체계를 갖추고도 사이버 공격에 노출되는 원인으로 복잡한 서비스 연결 구조를 꼽았다. 모바일 앱과 클라우드, 응용프로그램 인터페이스(API), 외부 위탁업체 등 다양한 연결 지점에 취약점이 존재하는 데다 접근권한이나 인증정보 관리까지 허술하면 피해가 대규모 사고로 이어질 수 있다는 설명이다. 그는 “중요한 것은 개별 보안장비의 수가 아니라 위험을 지속적으로 식별하고, 취약점을 관리하며, 접근권한을 최소화하는 전체적인 정보보호 관리체계를 갖추는 것”이라고 말했다.
인공지능(AI)이 사이버 공격과 방어 양쪽에서 활용되는 점도 주목해야 한다고 했다. 생성형 AI가 자연스러운 피싱 메시지를 만들고 특정 조직이나 개인을 겨냥한 공격을 정교하게 수행하는 데 악용될 수 있다는 것이다. 반면 방어 측면에서는 대량의 로그와 네트워크 트래픽을 분석해 계정 탈취나 비정상적인 접속을 탐지하는 데 활용할 수 있다.
박 교수는 이러한 위협에 대응하려면 기술과 관리 역량을 두루 갖춘 융합형 보안 전문가가 필요하다고 덧붙였다. 그는 “보안 전문가에게 필요한 능력은 모든 공격기법을 외우는 것이 아니라 새로운 문제를 분석하고 합리적으로 의사결정을 내릴 수 있는 능력”이라며 IT 기초를 충실히 익힌 뒤 보안기술과 개인정보보호, 위험관리 분야로 학습 영역을 넓혀갈 것을 조언했다.
박 교수는 2004년부터 고려사이버대학교에서 정보보호와 정보시스템 관리를 교육해 왔으며, 정보시스템감리협회 수석부회장과 정보보호 및 개인정보보호 관리체계(ISMS-P) 인증심사원으로 활동하고 있다.
한편 고려사이버대학교는 2027학년도 1학기 일반대학원과 경영전문대학원 신입생을 11월 16일부터 모집한다. 산업체위탁 협약을 체결한 기업에 재직 중인 경우 등록금 감면 혜택을 받을 수 있으며, 자세한 모집 요강은 입학지원센터 홈페이지 또는 대표전화를 통해 확인할 수 있다.
놓친 뉴스와 그 맥락까지, 종이신문으로 읽어보세요.
동아일보 구독 신청© dongA.com All rights reserved. 무단 전재, 재배포 및 AI학습 이용 금지
트렌드뉴스
-
1
APEC 참석 영부인들 의상도 관심…각국 전통 복장 반영
-
2
“장판 상했으니 83만원 뺄게요”…전세금서 마음대로 공제해도 될까 [집과법]
-
3
김주애는 왜 고글도 없이 스키를 탔나…사진으로 만들어가는 권력[청계천 옆 사진관]
-
4
“낙태했어야” “머리 열어 소변” “금붕어”…안하무인 젠슨황 父女
-
5
김기리, 아들 100일에 1000만원 기부 “받은 사랑 많아”
-
6
[사설]‘12·3은 내란’ 대법관 전원 만장일치 판결에 눈감는 與野
-
7
李, 울산 전통시장서 “내년에는 좀 더 좋아질 것”…‘최애’ 배추전 구입
-
8
“엄마 놀라지 마”…수능 날 딸에게 온 문자 한 통, 보자마자 오열한 엄마
-
9
경찰이 ‘무혐의’ 끝낸 딸의 죽음…증거 쫓은 엄마가 뒤집었다[더뎁스]
-
10
6전 전패에도 처음 생긴 ‘1’…SOOP, 창단 첫 승점 획득
-
1
범여권 186명중 150명 찬성 탄핵안 통과땐 대법원장 직무정지
-
2
경찰이 ‘무혐의’ 끝낸 딸의 죽음…증거 쫓은 엄마가 뒤집었다[더뎁스]
-
3
李 “수능 부정행위 포상금 건당 ‘최소’ 1억…행위자 수만큼 가산”
-
4
국힘 “코스피 3500조 증발…잔치는 정권이, 피눈물은 국민에 떠넘겨”
-
5
[사설]‘12·3은 내란’ 대법관 전원 만장일치 판결에 눈감는 與野
-
6
李, 울산 전통시장서 “내년에는 좀 더 좋아질 것”…‘최애’ 배추전 구입
-
7
李 “AI 부정행위 막기 어려워… 국가시험 A부터 Z까지 개편”
-
8
“낙태했어야” “머리 열어 소변” “금붕어”…안하무인 젠슨황 父女
-
9
김주애는 왜 고글도 없이 스키를 탔나…사진으로 만들어가는 권력[청계천 옆 사진관]
-
10
“팔짱 낀 채 보고 있어요”… 팔 이유 많은데 살 사람 없는 강남 부동산
트렌드뉴스
-
1
APEC 참석 영부인들 의상도 관심…각국 전통 복장 반영
-
2
“장판 상했으니 83만원 뺄게요”…전세금서 마음대로 공제해도 될까 [집과법]
-
3
김주애는 왜 고글도 없이 스키를 탔나…사진으로 만들어가는 권력[청계천 옆 사진관]
-
4
“낙태했어야” “머리 열어 소변” “금붕어”…안하무인 젠슨황 父女
-
5
김기리, 아들 100일에 1000만원 기부 “받은 사랑 많아”
-
6
[사설]‘12·3은 내란’ 대법관 전원 만장일치 판결에 눈감는 與野
-
7
李, 울산 전통시장서 “내년에는 좀 더 좋아질 것”…‘최애’ 배추전 구입
-
8
“엄마 놀라지 마”…수능 날 딸에게 온 문자 한 통, 보자마자 오열한 엄마
-
9
경찰이 ‘무혐의’ 끝낸 딸의 죽음…증거 쫓은 엄마가 뒤집었다[더뎁스]
-
10
6전 전패에도 처음 생긴 ‘1’…SOOP, 창단 첫 승점 획득
-
1
범여권 186명중 150명 찬성 탄핵안 통과땐 대법원장 직무정지
-
2
경찰이 ‘무혐의’ 끝낸 딸의 죽음…증거 쫓은 엄마가 뒤집었다[더뎁스]
-
3
李 “수능 부정행위 포상금 건당 ‘최소’ 1억…행위자 수만큼 가산”
-
4
국힘 “코스피 3500조 증발…잔치는 정권이, 피눈물은 국민에 떠넘겨”
-
5
[사설]‘12·3은 내란’ 대법관 전원 만장일치 판결에 눈감는 與野
-
6
李, 울산 전통시장서 “내년에는 좀 더 좋아질 것”…‘최애’ 배추전 구입
-
7
李 “AI 부정행위 막기 어려워… 국가시험 A부터 Z까지 개편”
-
8
“낙태했어야” “머리 열어 소변” “금붕어”…안하무인 젠슨황 父女
-
9
김주애는 왜 고글도 없이 스키를 탔나…사진으로 만들어가는 권력[청계천 옆 사진관]
-
10
“팔짱 낀 채 보고 있어요”… 팔 이유 많은데 살 사람 없는 강남 부동산


댓글 0