공유하기
[사설]‘북한 IP’ 440만 회 접근 시도… 전방위 금융해킹 실체 밝혀내라
- 동아일보
-
입력 2026년 10월 28일 23시 30분
글자크기 설정
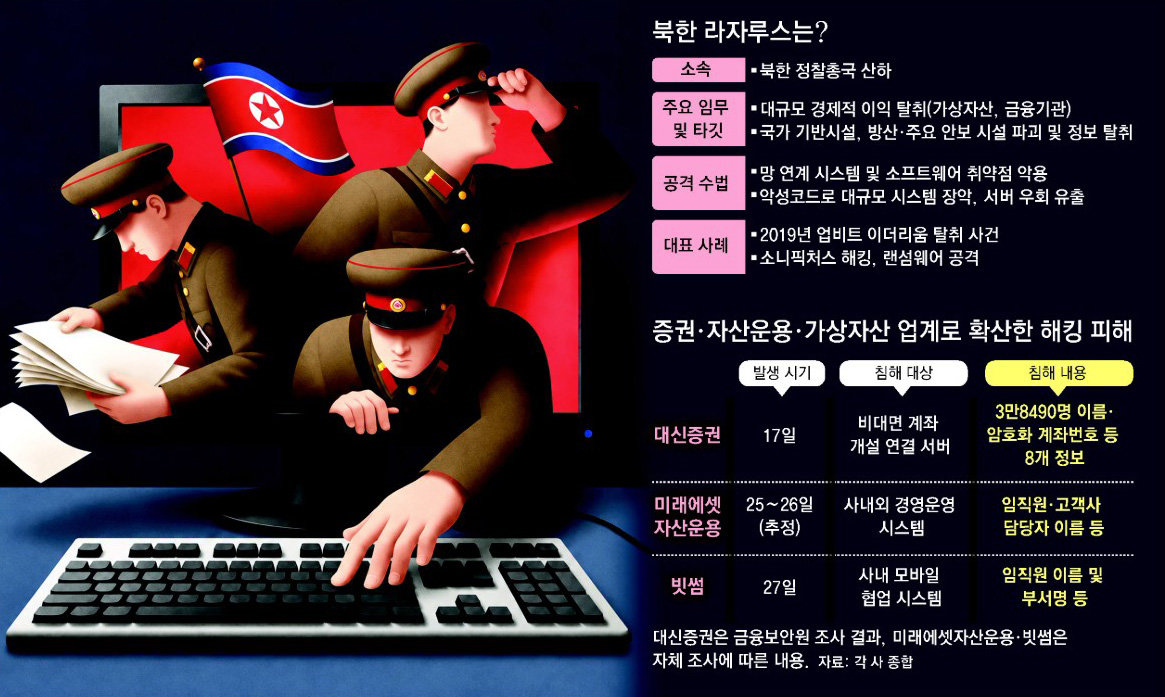
최근 북한 인터넷주소(IP)를 통해 국내 금융 시스템에 하루 수백만 건의 무단 접근 시도가 있었던 것으로 확인됐다. 대규모 해킹을 감행하기 전 시스템 취약점이나 접근 경로를 탐색하기 위한 ‘스캔성 접근’으로 의심된다. 다만, 북한 IP가 이용됐다고 해서 북한 해커 연계성을 아직 단정할 수는 없다. 다른 나라 해커가 북한 주소로 우회했을 가능성까지 모두 열어놓고 대책을 세워야 한다.
금융보안원은 21일 오전 3시부터 국내 금융사 시스템에 다수의 북한 IP 대역에서 440만 건이 넘는 접근을 탐지하고 당일 금융사들에 ‘북한 IP 접근(스캔) 공격 주의’ 긴급상황 공지를 보냈다. 이 공격이 최근 보안 결함이 확인된 웹사이트 개발 프로그래밍 언어 ‘PHP’의 취약점을 노린 탐색전인지, 계속되고 있는 금융권 해킹의 연장선인지는 아직 불분명하다.
이달 초부터 중순까지 은행 등 금융회사 16곳에서 해킹 피해로 약 10만 건의 개인정보가 유출됐다. 여기에다 증권사, 자산운용사, 가상자산 거래소에서도 추가 피해가 계속 발생하고 있다. 인공지능(AI) 에이전트를 사용한 정황과 보안이 취약한 외부 연결 웹사이트를 공격 대상으로 삼은 점이 비슷하다. 하지만 해킹 대상이 된 금융사는 물론이고 당국도 이번 공격 주체와 의도를 아직 제대로 파악하지 못하고 있다. 금융권 연쇄 해킹의 실체를 밝히는 일이 시급하다.
문제는 국내 정보보안 투자와 역량이 이 같은 신종 위협을 막아내기에는 역부족이라는 점이다. 금융 당국이 이달 8일까지 조사한 금융회사 555곳 중 약 23%에서 보안관리 미흡 사항이 발견됐다.
정부는 사고가 연달아 터지자 금융, 통신, 플랫폼 기업의 핵심 시설 170여 곳에 대한 보안 점검에 나섰다. 사고가 날 때마다 점검과 조사를 하지만 피해는 되풀이되고 있다. 민관이 신종 위협 정보를 실시간으로 공유하고 신속하게 대응하는 국가 차원의 해킹 대응 체계부터 손질해야 한다. 기업이나 기관도 이상 거래 탐지, 다중 인증, 보안 관제로 신종 해킹 방어막을 두 겹, 세 겹으로 쌓아 올려야 한다.
놓친 뉴스와 그 맥락까지, 종이신문으로 읽어보세요.
동아일보 구독 신청
트렌드뉴스
-
1
APEC 참석 영부인들 의상도 관심…각국 전통 복장 반영
-
2
김주애는 왜 고글도 없이 스키를 탔나…사진으로 만들어가는 권력[청계천 옆 사진관]
-
3
“장판 상했으니 83만원 뺄게요”…전세금서 마음대로 공제해도 될까 [집과법]
-
4
“낙태했어야” “머리 열어 소변” “금붕어”…안하무인 젠슨황 父女
-
5
김기리, 아들 100일에 1000만원 기부 “받은 사랑 많아”
-
6
[사설]‘12·3은 내란’ 대법관 전원 만장일치 판결에 눈감는 與野
-
7
[오늘의 운세/11월 22일]
-
8
“엄마 놀라지 마”…수능 날 딸에게 온 문자 한 통, 보자마자 오열한 엄마
-
9
원빈, 12년 전 21억에 산 성수동 건물 지금은…“그래도 영화 좀 찍자”
-
10
경찰이 ‘무혐의’ 끝낸 딸의 죽음…증거 쫓은 엄마가 뒤집었다[더뎁스]
-
1
범여권 186명중 150명 찬성 탄핵안 통과땐 대법원장 직무정지
-
2
경찰이 ‘무혐의’ 끝낸 딸의 죽음…증거 쫓은 엄마가 뒤집었다[더뎁스]
-
3
李 “수능 부정행위 포상금 건당 ‘최소’ 1억…행위자 수만큼 가산”
-
4
국힘 “코스피 3500조 증발…잔치는 정권이, 피눈물은 국민에 떠넘겨”
-
5
[사설]‘12·3은 내란’ 대법관 전원 만장일치 판결에 눈감는 與野
-
6
李 “AI 부정행위 막기 어려워… 국가시험 A부터 Z까지 개편”
-
7
“낙태했어야” “머리 열어 소변” “금붕어”…안하무인 젠슨황 父女
-
8
李, 울산 전통시장서 “내년에는 좀 더 좋아질 것”…‘최애’ 배추전 구입
-
9
남의 택배 뜯어 이틀 쓴 이웃…배상 요구엔 “젊은 사람이 정 없다”
-
10
김주애는 왜 고글도 없이 스키를 탔나…사진으로 만들어가는 권력[청계천 옆 사진관]
트렌드뉴스
-
1
APEC 참석 영부인들 의상도 관심…각국 전통 복장 반영
-
2
김주애는 왜 고글도 없이 스키를 탔나…사진으로 만들어가는 권력[청계천 옆 사진관]
-
3
“장판 상했으니 83만원 뺄게요”…전세금서 마음대로 공제해도 될까 [집과법]
-
4
“낙태했어야” “머리 열어 소변” “금붕어”…안하무인 젠슨황 父女
-
5
김기리, 아들 100일에 1000만원 기부 “받은 사랑 많아”
-
6
[사설]‘12·3은 내란’ 대법관 전원 만장일치 판결에 눈감는 與野
-
7
[오늘의 운세/11월 22일]
-
8
“엄마 놀라지 마”…수능 날 딸에게 온 문자 한 통, 보자마자 오열한 엄마
-
9
원빈, 12년 전 21억에 산 성수동 건물 지금은…“그래도 영화 좀 찍자”
-
10
경찰이 ‘무혐의’ 끝낸 딸의 죽음…증거 쫓은 엄마가 뒤집었다[더뎁스]
-
1
범여권 186명중 150명 찬성 탄핵안 통과땐 대법원장 직무정지
-
2
경찰이 ‘무혐의’ 끝낸 딸의 죽음…증거 쫓은 엄마가 뒤집었다[더뎁스]
-
3
李 “수능 부정행위 포상금 건당 ‘최소’ 1억…행위자 수만큼 가산”
-
4
국힘 “코스피 3500조 증발…잔치는 정권이, 피눈물은 국민에 떠넘겨”
-
5
[사설]‘12·3은 내란’ 대법관 전원 만장일치 판결에 눈감는 與野
-
6
李 “AI 부정행위 막기 어려워… 국가시험 A부터 Z까지 개편”
-
7
“낙태했어야” “머리 열어 소변” “금붕어”…안하무인 젠슨황 父女
-
8
李, 울산 전통시장서 “내년에는 좀 더 좋아질 것”…‘최애’ 배추전 구입
-
9
남의 택배 뜯어 이틀 쓴 이웃…배상 요구엔 “젊은 사람이 정 없다”
-
10
김주애는 왜 고글도 없이 스키를 탔나…사진으로 만들어가는 권력[청계천 옆 사진관]


댓글 0